Poți fi „silently hacked” printr-o reclamă fără să dai nici un click?
Răspunsul este da. În octombrie 2026, cercetătorii au publicat dovezi tehnice care confirmă că spyware-ul poate fi livrat prin reclame online țintite, fără ca victima să dea vreun click.
Ani la rând, s-a conturat ideea că un atac cibernetic începe cu o greșeală a utilizatorului: un click pe un link suspect, deschiderea unui atașament care conține malware sau instalarea unei aplicații periculoase.
Dar ce se întâmplă când acțiunea utilizatorului nu mai este un factor declanșator?
Pe 15 octombrie 2026, cercetătorii de la Citizen Lab, un laborator de cercetare din cadrul Universității din Toronto, au publicat o investigație care documentează pentru prima dată, prin dovezi tehnice, livrarea de spyware comercial prin reclame online țintite, fără nicio interacțiune din partea victimei. Tehnica a fost numită AdFection.
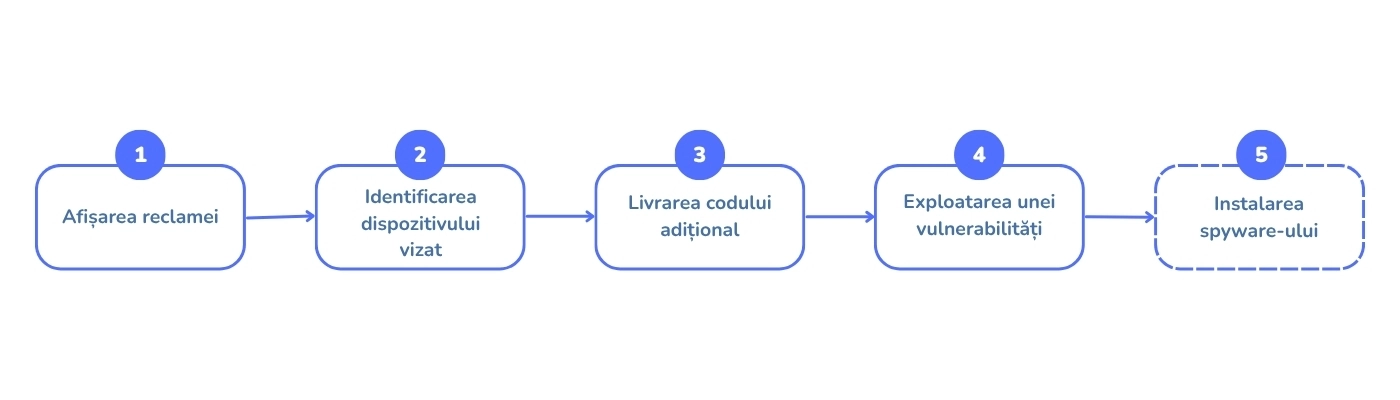
Investigația arată cum infrastructura publicității digitale, folosită în mod normal pentru a afișa reclame relevante, a fost transformată într-un canal de livrare a unui software de supraveghere. În cazurile documentate, simpla afișare a unei reclame pe dispozitivul vizat putea declanșa lanțul de atac.
Cum funcționează AdFection?
Pentru a înțelege cum funcționează acest tip de atac, trebuie să ne uităm la modul în care funcționează publicitatea online modernă.
Reclamele pe care le vedem pe site-uri și în aplicații nu sunt întotdeauna imagini statice. Unele sunt livrate prin intermediul unor elemente HTML și al unor scripturi JavaScript, care pot solicita conținut suplimentar de la servere externe atunci când reclama este afișată.
Acest lucru nu reprezintă, în sine, o vulnerabilitate. Însă, problema apare atunci când infrastructura respectivă este folosită să distribuie cod malițios către anumite dispozitive.
1. Licitația publicitară
Atunci când deschizi un site sau o aplicație, reclama afișată este adesea selectată printr-un proces automat numit Real-Time Bidding (RTB).
Pe scurt, mai mulți advertiseri pot licita, în fracțiune de secundă, pentru dreptul de a afișa o reclamă unui anumit utilizator. Sistemul poate folosi informații precum identificatorii publicitari, locația aproximativă, tipul dispozitivului sau alte semnale disponibile pentru a decide ce reclamă să livreze.
În mod normal, acest mecanism este utilizat pentru publicitate personalizată. Însă aceeași capacitate de a selecta anumite dispozitive poate fi exploatată pentru a identifica și viza persoane de interes.
2. Reclama devine un canal de comunicare cu serverul atacatorului
Potrivit investigației Citizen Lab, compania Discover-Tech a folosit o infrastructură publicitară proprie, inclusiv o platformă numită Controlium, pentru a facilita operațiuni de profilare și livrare de spyware.
O parte dintre reclamele investigate conțineau elemente care determinau dispozitivul să contacteze servere controlate de această infrastructură. Serverul putea evalua informații precum adresa IP și identificatorii publici pentru a decide dacă dispozitivul corespundea criteriilor de țintire.
Dacă dispozitivul nu era o țintă, serverul putea să nu returneze niciun cod executabil suplimentar. Dacă îndeplinea criteriile, putea furniza JavaScript care declanșa următoarea etapă a atacului.
3. Instalarea spyware-ului
În etapa următoare, codul livrat de infrastructura publicitară putea solicita componente suplimentare, inclusiv un exploit conceput să profite de o vulnerabilitate software.
Dacă exploitul funcționează, atacatorul poate obține posibilitatea de a executa cod pe dispozitiv și de a instala spyware, în funcție de vulnerabilitățile exploatate și de protecțiile existente.
Cum te poți proteja?
Nu există o singură metodă care să elimine complet riscul, mai ales în cazul atacurilor sofisticate. Există însă câteva măsuri care pot reduce expunerea:
1. Actualizează constant sistemul de operare și browserul.
Actualizările de securitate pot remedia vulnerabilitățile folosite de exploituri. Activează actualizările automate atunci când este posibil.
2. Folosește un blocator de reclame de încredere. Acesta poate reduce expunerea la reclame malițioase, deși eficiența depinde de browser, de aplicație și de modul în care este livrat conținutul.
3. Folosește un browser care îți permite să folosești funcții de navigare sigură, izolarea proceselor și protecția împotriva exploiturilor.
Concluzie
AdFection arată că publicitatea online poate fi mai mult decât o problemă de confidențialitate sau o sursă de reclame intruzive. În anumite condiții, poate deveni o cale de livrare a unor instrumente sofisticate de supraveghere. Și totodată arată că, tehnicile de hacking evoluează.