Cum funcționează noul val de atacuri „poisoned tenant" prin OpenAI
Atacatorii ocolesc securitatea tradițională a e-mailului folosind funcțiile oficiale de invitație ale OpenAI. Prin crearea unor organizații false care folosesc numele companiei-țintă, ei păcălesc angajații să se alăture unui spațiu de lucru compromis. Odată intrați, atacatorii colectează discret date sensibile din prompturile zilnice și din interacțiunile API, transformând platforma într-o sursă de informații la care aceștia au acces.
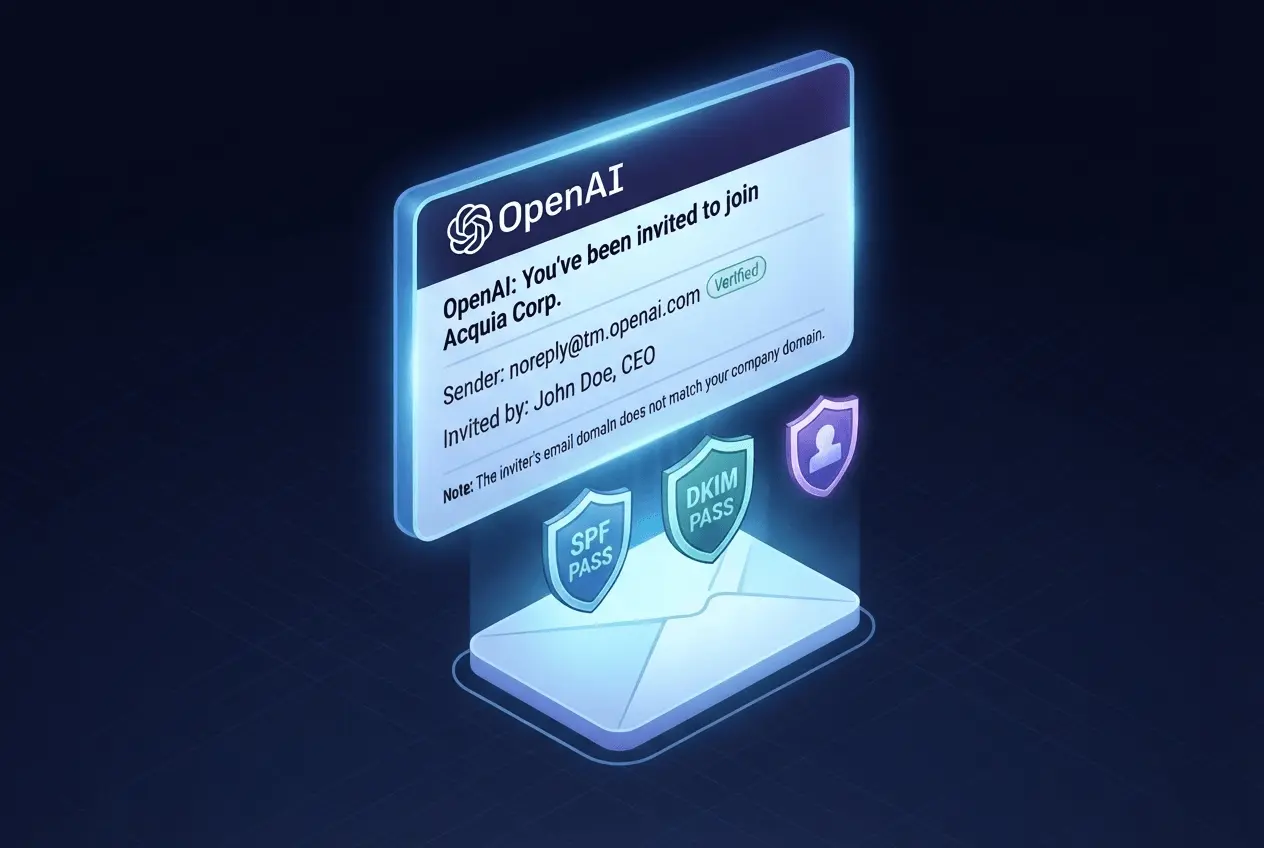
În ultima vreme s-a observat o creștere îngrijorătoare a atacurilor de tip „Poisoned Tenant”, care vizează în special companiile din domeniul securității cibernetice și al tehnologiei. Astfel, ceea ce pare a fi un e-mail complet autentic din partea OpenAI, care trece cu brio toate verificările standard de securitate, este de fapt o capcană meticulos orchestrată.
Cum funcționează atacul
- Atacatorii creează o organizație falsă în cadrul OpenAI, îi dau numele companiei-țintă, atașează un card de credit (probabil furat) pentru a acoperi partea de facturare, apoi invită anumiți angajați.
- În interiorul spațiului de lucru fals, atacatorul configurează un cont care impersonează o figură de rang înalt (precum directorul general al companiei) și acordă fiecărui angajat invitat privilegii administrative complete de tip „Owner”.
- Angajații primesc e-mailurile de invitație de la adresa oficială OpenAI (noreply@tm.openai.com). Deoarece e-mailul este trimis chiar de platformă, acesta trece toate verificările standard SPF și DKIM.
Singurul indiciu că ceva nu este în regulă este un mic avertisment, ascuns într-un singur rând al unei notificări altfel obișnuite:
„Domeniul de e-mail al celui care invită nu corespunde cu domeniul companiei dumneavoastră.” - Dacă un angajat acceptă invitația, nimic nu ridică semne de întrebare. Acceptarea nu necesită introducerea de credențiale sau crearea unui cont. Un simplu clic pe link, chiar și într-un profil de browser separat, îl adaugă instantaneu pe utilizator în organizația atacatorului.
Astfel, prin eliminarea solicitărilor de autentificare, a barierelor de plată și a adreselor de expeditor suspecte, atacatorii construiesc un mediu care pare complet sigur încă de la primul clic.
Ce are de câștigat atacatorul
Investirea de timp și resurse pentru a crea o organizație falsă pe OpenAI, a atașa detalii de facturare și a desfășura cercetări țintite necesită un efort deliberat. Atacatorii nu depun un asemenea efort fără să obțină un beneficiu semnificativ. Așadar, care este scopul final?
Pentru a înțelege, este util să observăm cum tratează utilizatorii din cadrul companiilor platformele de AI. Deși nu fiecare interacțiune implică date sensibile, o parte semnificativă a activităților zilnice din domeniul tehnologic se bazează pe atașarea în prompturi a unor fragmente de cod intern, documentație și întrebări tehnice.
Dacă un angajat presupune că spațiul de lucru este legitim și își desfășoară activitatea normală în interiorul acestuia, atacatorul, care și-a asigurat de la bun început o poziție de administrator, obține acum acces în timp real la toată activitatea din prompturi, la jurnalele de utilizare și la interacțiunile API, transformând spațiul de lucru fals într-o sursă de informații la care are acces fără ca reprezentanții companiei să detecteze acest lucru.
Măsuri de apărare și strategii de atenuare
Deoarece aceste atacuri exploatează infrastructuri legitime și ocolesc barierele tradiționale de filtrare a e-mailului, apărarea împotriva lor necesită o abordare pe mai multe niveluri, axată pe vizibilitate și pe respectarea strictă a politicilor interne de securitate și control al accesului.
- Monitorizarea invitațiilor din domenii externe: Echipele de securitate IT ar trebui să configureze soluții CASB (Cloud Access Security Broker) sau furnizori de identitate pentru a semnala invitațiile către medii SaaS provenite din afara domeniului companiei, tratând acordarea de drepturi de administrator unor entități externe ca pe o anomalie de risc ridicat.
- Aplicarea guvernanței SaaS și descoperirea Shadow IT: Organizațiile trebuie să auditeze activ spațiile de lucru din cadrul platformelor AI autorizate față de cele neautorizate, restricționând înregistrarea de către angajați a unor spații de lucru asociate companiei fără aprobarea explicită a departamentului IT.
- Educarea echipelor cu privire la notificările aparent sigure: Instruirea privind conștientizarea securității trebuie să depășească identificarea linkurilor rău intenționate sau a greșelilor gramaticale, învățând personalul să examineze cu atenție avertismentele privind neconcordanța de domeniu, chiar și atunci când notificările provin de la platforme de încredere precum OpenAI.
Concluzie
Atacurile de tip „poisoned tenant” reprezintă o evoluție fundamentală în ingineria socială. Astfel pe lângă atacurile tradiționale de phishing, atacatorii se folosesc acum chiar de funcțiile legitime din cadrul platformelor de tipul OpenAI pentru a obține date din interiorul companiilor.
Atunci când un spațiu de lucru fals poartă numele companiei în care lucrezi, are atașate date de facturare valide și sosește prin canale oficiale de notificare, este extrem de ușor să ai încredere și să nu bănuiești că ceva este în neregulă.
Oprirea acestor campanii avansate necesită depășirea filtrelor simple de e-mail. Echipele de securitate trebuie să aplice o guvernanță SaaS strictă, să monitorizeze acordarea de drepturi administrative externe și să instruiască personalul să conștientizeze faptul că platformele de încredere pot găzdui cu ușurință medii nesigure. Pe măsură ce fluxurile de lucru moderne se bazează tot mai mult pe instrumente cloud, securizarea companiei înseamnă apărarea nu doar a rețelei de bază, ci a întregului ecosistem pe care ne bazăm pentru a ne desfășura activitatea.
Vrei să fii la curent cu tot ce e nou în IT?
Rămâi informat și descoperă cele mai recente analize, tendințe și sfaturi practice scrise de experții noștri. Intră pe blogul nostru pentru a înțelege mai bine provocările tehnologice actuale și cum le poți preveni.